香港bgp服务器 防御与流量调度的最佳实践与运维策略
2026年10月13日
1.
概述与目标
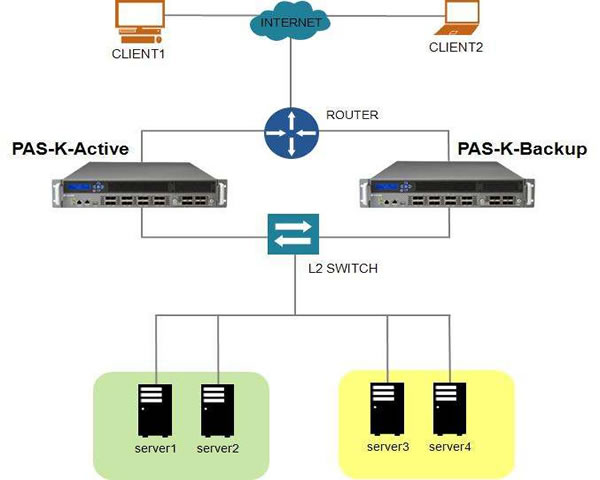
本文目标:针对香港机房或HK线路的BGP服务器,给出可执行的防御与流量调度(Traffic Engineering)与日常运维(运维策略)操作步骤。范围含路由过滤、RTBH/Flowspec、BGP社区/Localpref/AS-path、RPKI验证、监控与应急处置,适用于FRR/Bird/Cisco/Juniper常见平台。2.
部署前准备(物理与网络)
小分段:a) 确认ASN、IP前缀块与上游对等;b) 在香港机房确认MTU、冗余链路、交换VLAN与防火墙策略;c) 准备管理访问(SSH密钥、集中审计)、时间同步(NTP/chrony)、备份路径。实际步骤示例:在交换上设定MTU并测试:ping -M do -s 1472 <对端>。3.
BGP基础配置(FRR/Cisco示例)
小分段:FRR基本示例(/etc/frr/frr.conf):router bgp 65001 neighbor 203.0.113.1 remote-as 65000 neighbor 203.0.113.1 description "UPLINK-HK" ! 为邻居指定update-source:interface loopback0 并在neighbor里加 update-source ;Cisco IOS示例: router bgp 65001 neighbor 203.0.113.1 remote-as 65000 neighbor 203.0.113.1 update-source Loopback0。验证:show bgp summary / vtysh -c "show ip bgp summary"。4.
前缀过滤与输入策略(防止泄漏与污染)
小分段:a) 在边界启用前缀长度限制与最大前缀数:neighbor X maximum-prefix 10000;b) 使用prefix-list或route-map精确允许自有前缀:ip prefix-list MY-PFX seq 5 permit 203.0.113.0/24 le 24;c) 拒绝bogon与私有地址:建立黑名单并在BGP输入用route-map拒绝。5.
RTBH(Remote Triggered Black Hole)步骤
小分段:步骤详实:1) 运营方与上游约定一个黑洞社区,例如 65535:666;2) 在上游中定义接收到带社区的前缀后转发到黑洞(next-hop null0);3) 本地触发:创建静态路由到null并通过BGP announce给上游,或直接announce受攻击的/32/24并附加黑洞社区。Cisco示例:ip route 203.0.113.5 255.255.255.255 Null0; 在route-map out set community 65535:666。6.
Flowspec(更细粒度丢弃/重写)实施
小分段:前提:上游或对等支持BGP Flowspec。步骤:a) 在设备启用flowspec扩展;b) 定义flowspec规则(匹配源/目的IP、端口、协议、速率)并以BGP发送;c) 示例(FRR/ExaBGP思路):announce flow route: match dst 203.0.113.0/24, proto tcp, port 80 action discard。测试:在受控实验环境中先下发测试流规则,观察Netflow与ACL命中。7.
流量调度基本手法(Community / Localpref / AS-path)
小分段:a) 使用BGP社区标记路由并由上游依据community调整出口;b) 在本侧通过route-map设置local-preference影响出站路径优先级示例:route-map PREFER-TO-HK permit 10 set local-preference 200 applied to neighbor in/out;c) 使用AS-path prepend在对等处制造更长路径以降低被选优先级:set as-path prepend 65001 65001。8.
更细调:MED与BGP社区结合策略
小分段:a) MED用于向同一邻居的多点出口建议目标路径优先级;b) 在多上游场景结合社区与localpref实现精确TE;c) 实操示例:对来自香港ISP-A的前缀设置 set metric 50 并在ISP-A端按MED选择入路。9.
RPKI与路由验证(防止劫持)
小分段:a) 部署RPKI-RTR客户端(例如rtrlib/RIPE NCC提供的客户端)并将验证结果导入BGP(例如FRR的bgp rpki);b) 在路由策略中拒绝/低优先级接受ROA标记为Invalid的路线;c) 验证命令示例:vtysh -c "show bgp rpki table" 并监控ROA变化。10.
监控与告警(实现可观测性)
小分段:a) 启用BGP邻居探测:定期show bgp neighbors并用脚本对比变化;b) 开启NetFlow/sFlow监控流量分布并上报Prometheus/Grafana;c) 配置告警:邻居Down、前缀激增、异常流量(DDOS)触发RTBH/Flowspec自动或人工确认执行。11.
运维日常与变更控制
小分段:a) 配置备份:定时保存路由器配置到版本控制(git)并保留变更日志;b) 变更流程:变更单+风险评估+回滚步骤并在低流量时窗执行;c) 定期演练:每季度进行一次RTBH/Flowspec演练并确认上游响应与策略生效。12.
应急响应流程(步骤化)
小分段:1) 识别并确认:通过监控确认异常IP/端口/前缀;2) 快速判断策略:是否使用RTBH或Flowspec;3) 执行:下发黑洞或flowspec并记录命令;4) 事后复盘:保留pcap、Netflow、BGP收敛日志并调整策略。13.
性能优化与成本权衡
小分段:a) 在香港线路高峰期注意MTU与TCP MSS调整避免分片;b) 在flowspec与RTBH之间权衡:flowspec更细但需上游支持且复杂度高,RTBH简单但会丢失目标主机流量;c) 定期清理无效的社区、route-map与历史黑洞记录,避免策略膨胀。14.
问:在香港BGP服务器上触发RTBH的安全风险有哪些?
答:触发RTBH风险包括误杀非攻击流量(误配前缀/错用社区)、上游对黑洞社区配置不当导致未生效、以及攻击者伪造社区(需与上游使用ACL或仅接受特定来源社区)。实践中需校验前缀、做二次确认并记录操作。15.
问:如何在没有上游Flowspec支持的情况下实现更细粒度防护?
答:可以在本端使用ACL/iptables/ipset配合流量镜像与清洗设备(scrubbing center)实现细粒度过滤;另一种是与上游建立清洗链路(traffic steering via BGP community to scrubbing provider)。同时结合速率限制与应用层防护降低风险。16.
问:运维中如何保持BGP策略的可审计与可回滚?
答:建议使用配置管理工具(Ansible/Terraform或git + CI),每次变更进行代码化提交并留变更记录;在设备保存快照并在变更前后执行差异比较脚本;同时预置回滚命令集与自动化回滚Playbook。相关文章
-
华为云香港服务器被墙后如何与客户沟通影响最小化步骤
引言:最好、最佳、最便宜的应对思路 当华为云香港服务器出现“被墙”或访问受限情况时,客户最关心的是恢复速度与成本。最好的是在多区域、多线路预先准备高可用;最佳是通过自动故障切换与透明沟通降低客户焦虑;而最便宜的短期方案通常是利用已有的CDN节点或第三方DNS托管做流量疏导。本文围绕华为云香港服务器被墙后的技术应对与客户沟通步骤,提供可执行的操作2026年5月3日 -
中小企业如何分期预算完成香港高防服务器购买与上线
1.为什么中小企业应选香港高防服务器 - 香港节点对中国大陆与东南亚访问延迟低,适合电商和SaaS业务。 - 高防服务器可抵御常见DDoS攻击,保障业务连续性。 - 与本地IDC相比,跨境弹性与带宽选择更多,便于扩展。 - 对接国际支付和第三方API时,香港节点兼容性佳。 - 分期预算能降低一次性投入风险,快速实现基本上线。 2.分期预算总体2026年5月22日 -
选择阿里香港云服务器网站对比其他香港机房的优劣势分析
1) 香港机房对内地南方、东南亚访问具有低延迟优势,适合跨境业务。 2) 对于备案限制的业务,香港主机常作为站点国际化的首选。 3) 机房选择直接影响CDN节点覆盖、域名解析策略和DDoS防护能力。 4) 成本、带宽计费方式(按峰值/按流量)在不同厂商间差异明显。 5) 运营稳定性、售后与合规(如数据主权)也是决策要点。 1) 网络能力:阿里2026年5月4日 -
如何通过工具检测香港大陆服务器ip地址是否被封锁
本文以实用步骤为导向,汇总可用于判断香港与大陆互通状态的网络诊断方法,覆盖低层连通性检测、端口与应用层测试、第三方视角与路由/AS排查,帮助你快速定位是网络抖动、路由问题还是确实被策略性封锁。 初筛阶段用工具要简单、跨平台且能快速给出连通性信息。常用工具包括系统命令:Ping(ICMP延迟与丢包)、Traceroute或2026年5月26日 -
企业迁移到低延时云服务器香港的风险评估与逐步切换方案
企业迁移到低延时云服务器香港的风险评估与逐步切换方案 1. 精华:通过量化的风险评估和KPIs,确保迁移带来真实的延时与业务价值提升。 2. 精华:采用分阶段“影子+灰度+切换+回退”的可控切换流程,最大程度降低故障影响。 3. 精华:结合合规、网络链路与成本三维度决策,制定明确的SLA、监控与演练计划,保证持续可追溯。2026年4月5日 -
对比评测得出香港高防服务器推荐的TOP5服务商深度报告
随着网络攻击特别是大流量DDoS攻击的频发,选择一款稳定且具备高防护能力的香港服务器已成为很多跨境网站、游戏和外贸平台的刚性需求。本文通过多维度对比评测,筛选出香港高防服务器推荐的TOP5服务商,并给出购买与部署建议,帮助你快速决策。 评测维度包括但不限于:最高防护带宽峰值、清洗能力(按小时/秒计)、多线BGP与国际带宽质量、端口速率与丢包率、可扩2026年8月31日 -
暗黑四更新后香港服务器崩溃的原因探讨
在近期,暗黑四的更新引发了玩家们的热烈讨论,但与此同时,香港服务器的崩溃问题也引起了广泛关注。许多玩家在更新后无法顺利登录,体验到的游戏乐趣大打折扣。今天,我们将深入探讨这一现象的原因,并提供一些关于服务器、VPS、主机和域名的技术分析。 首先,我们需要明确的是,服务器崩溃通常与流量激增、服务器配置不足以及网络延迟等因素密切相关。在暗黑四更新后,玩2026年2月8日 -
香港云服务器太卡的原因及解决方法分享
1. 香港云服务器卡顿的常见原因 在使用香港云服务器时,用户经常会遇到卡顿的问题。这个问题可能由多种因素造成,以下是一些常见原因: 1.1 网络延迟:服务器与用户之间的网络连接质量不佳,导致数据传输延迟。 1.2 服务器配置不足:如果服务器的CPU、内存或存储空间不足,无法满足应用需求,将导2025年11月6日 -
选择香港高防VPS服务器助力企业网络安全
为什么选择香港高防VPS服务器 在当今数字化时代,企业面临的网络安全威胁日益严重。选择合适的服务器解决方案不仅关乎企业的运营效率,更直接影响到企业的安全性。香港高防VPS服务器因其出色的性能和安全性,成为越来越多企业的首选。以下是选择香港高防VPS服务器的三个精华理由: 强大的DDoS防护能力 灵活的资源配置 优质的网2026年2月24日